 MergenHub
 هو خادم OPC UA (Data Access وHistorical Access وAlarms & Conditions وMethods) يعرض كل قناة وجهاز ووسم في فضاء عناوين واحد. يتصل به أي عميل UA — SCADA أو MES أو أرشيف بيانات أو PLC أو MergenHub آخر.
opc.tcp://<host>:48010/MergenHub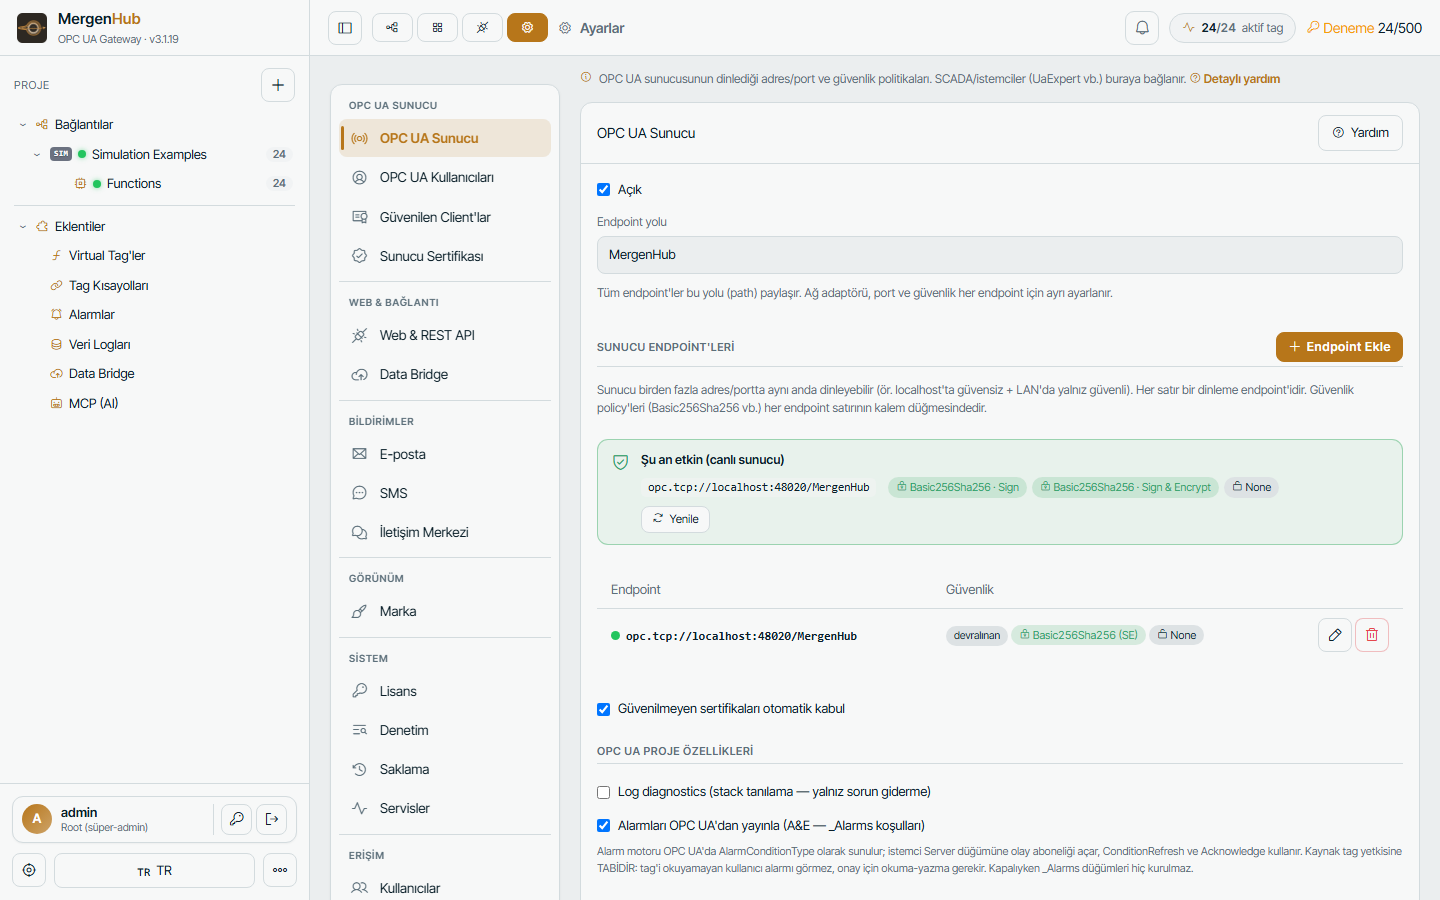
فضاء العناوين
Objects
 └─ <Channel>
     └─ <Device>
         ├─ <Tag>  (Variable: value, quality, source/server timestamps, EngineeringUnits, Description)
         ├─ <TagGroup>/…
         └─ _System (_Error, _NoError, _LastRead, _SuccessfulReads, _Enabled …)
 ├─ _Aliases
 ├─ _AdvancedTags
 ├─ _Alarms (when "publish alarms over OPC UA" is on)
 └─ _System (server-wide statistics)
معرّفات العقد نصية (ns=2;s=Channel.Device.Tag) فتبقى ثابتة عبر إعادات التشغيل والتصدير.
نقاط النهاية
يمكن للخادم الاستماع على عدة نقاط نهاية في آن واحد (الإعدادات › خادم OPC UA › نقاط النهاية): مثلاً localhost دون أمان لعميل محلي، والمضيف الخاص بالشبكة المحلية/العامة مع Basic256Sha256 – Sign & Encrypt. لكل نقطة نهاية مضيفها ومنفذها وسياسات الأمان المسموح بها. يسري تغيير نقاط النهاية بعد إعادة تشغيل وقت التشغيل.
الأمان
| الإعداد | التوصية |
|---|---|
| سياسات الأمان | None على localhost فقط؛ وBasic256Sha256 Sign & Encrypt في غير ذلك |
| السماح بالمجهول | معطّل في الإنتاج |
| مصادقة المستخدم | الإعدادات › مستخدمو OPC UA: حسابات مستخدم/كلمة مرور مع أدوار؛ والشهادات مدعومة |
| قبول الشهادات غير الموثوقة تلقائياً | معطّل في الإنتاج؛ وثِّق العملاء في الإعدادات › العملاء الموثوقون |
| شهادة الخادم | تُنشأ عند التثبيت؛ أعد إنشاءها عند تغيير اسم المضيف (الإعدادات › شهادة الخادم) |
تنطبق صلاحيات الموارد لكل مستخدم على OPC UA أيضاً: فالمستخدم الذي لا يرى قناة في الواجهة لا يراها في فضاء العناوين، وتتطلب الكتابة صلاحية الكتابة. راجع المستخدمون والأمان.
حدود الجلسات والاشتراكات
الافتراضيات: 128 جلسة، ومهلة الجلسة 20 دقيقة، وحتى 450K عنصر مراقَب مُثبَت. فترات نشر تصل إلى 100 ms؛ ويحترم الخادم معدلات أخذ العينات التي يطلبها العميل (وضع المسح respect client rate) بحيث يمكن للمشتركين التحكم في الاستعلام.
الوصول إلى السجل التاريخي
تستجيب الوسوم التي تنتمي إلى مجموعة تسجيل في الأرشيف لـ HistoryRead (القيم الخام والتجميعات المعالَجة) مباشرةً من قاعدة بيانات الأرشيف، فيستطيع عملاء UA رسم الاتجاهات دون أرشيف بيانات منفصل. راجع الأرشيف.
الإنذارات والشروط (Alarms & Conditions)
عند تفعيل Publish alarms over OPC UA يصبح كل تعريف إنذار AlarmConditionType ضمن _Alarms؛ ويشترك العملاء في كائن الخادم للحصول على الأحداث، ويستخدمون ConditionRefresh وAcknowledge. يتبع تعيين الحالات ISA-18.2 (نشط/مُقَر/مُزال). راجع الإنذارات.
الطرائق (Methods)
تُتاح طرائق من جهة الخادم للتحكم في وقت التشغيل (إعادة تشغيل قناة، وفرض قراءة) للمستخدمين المخوَّلين فقط.
الاتصال بالعملاء الشائعين
- UaExpert — Add server › أدخل عنوان نقطة النهاية › اختر الأمان › وثِّق شهادة الخادم؛ وإذا كان auto-accept معطلاً، فوثِّق شهادة UaExpert في الإعدادات › العملاء الموثوقون.
- Kepware / Ignition / Siemens WinCC — استخدم نقطة النهاية نفسها؛ وللجلسات الموقّعة استورد شهادة MergenHub (
pki\own) إلى مخزن الثقة لدى العميل. - MergenHub آخر — استخدم مشغّل عميل OPC UA مع هذا الخادم بوصفه القناة.
استكشاف الأخطاء وإصلاحها
| العَرَض | الحل |
|---|---|
BadCertificateHostNameInvalid | يتصل العميل باسم غير موجود في الشهادة — أضف نقطة نهاية بذلك المضيف وأعد إنشاء شهادة الخادم |
BadSecurityChecksFailed / BadCertificateUntrusted | وثِّق شهادة العميل (الإعدادات › العملاء الموثوقون) أو فعّل القبول التلقائي مؤقتاً |
BadIdentityTokenRejected | الوصول المجهول معطّل وكلمة المرور أو اسم المستخدم خاطئ |
| يرى العميل جودة Bad | الجهاز غير متصل أو انتهت النافذة التجريبية — راجع الاتصال وسجل الأحداث |
| الخادم "not running" في الواجهة | المنفذ مستخدم من خادم OPC آخر؛ غيّر المنفذ في نقاط النهاية |